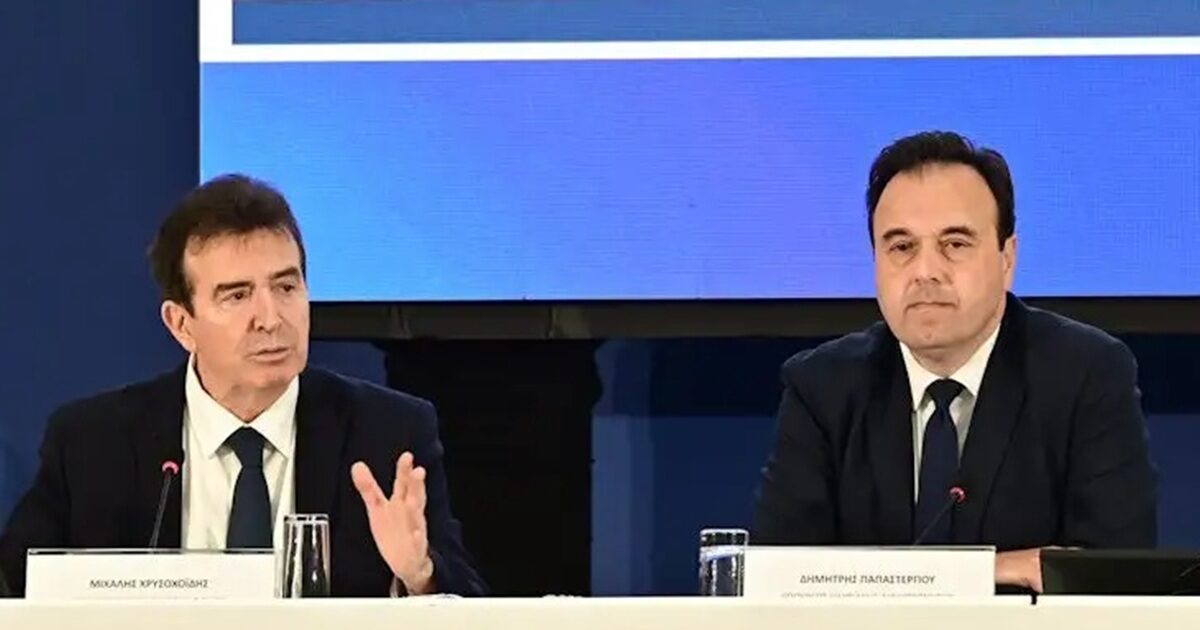
Την ανάγκη διαρκούς επαγρύπνησης, θεσμικής ετοιμότητας και στενής συνεργασίας ανάμεσα στο Δημόσιο και τον ιδιωτικό τομέα ανέδειξαν ο υπουργός Προστασίας του Πολίτη Μιχάλης Χρυσοχοΐδης και ο υπουργός Ψηφιακής Διακυβέρνησης και Τεχνητής Νοημοσύνης Δημήτρης Παπαστεργίου στο πλαίσιο του συνεδρίου «Cyber Greece – Υβριδικές απειλές: Το νέο τοπίο» στην Αίγλη Ζαππείου΄.
Ο υπουργός Προστασίας του Πολίτη Μιχάλης Χρυσοχοΐδης και ο υπουργός Ψηφιακής Διακυβέρνησης και Τεχνητής Νοημοσύνης Δημήτρης Παπαστεργίου χαρτογράφησαν το σύνθετο περιβάλλον των σύγχρονων κινδύνων, όπου οι κυβερνοεπιθέσεις, τα σαμποτάζ σε στρατηγικές υποδομές και οι εκστρατείες παραπληροφόρησης δρουν πλέον συνδυαστικά.
Ο κ. Χρυσοχοΐδης εστίασε στις απτές συνέπειες που μπορούν να προκαλέσουν τέτοιου είδους χτυπήματα στην καθημερινότητα των πολιτών, φέρνοντας ως παραδείγματα την αναστάτωση από drones στο αεροδρόμιο της Λειψίας αλλά και την επίθεση σε γερμανικό σταθμό διανομής ρεύματος, η οποία άφησε εκατομμύρια ανθρώπους χωρίς θέρμανση μέσα στον χειμώνα.
Όπως τόνισε, η Ελλάδα, λόγω της γεωστρατηγικής και κλιματικής της ευαισθησίας, δεν έχει κανένα περιθώριο εφησυχασμού, υπενθυμίζοντας ως χαρακτηριστική εμπειρία διαχείρισης υβριδικής πίεσης τα γεγονότα στα σύνορα του Έβρου το 2020.
Ιδιαίτερη έμφαση έδωσε ο υπουργός Προστασίας του Πολίτη στην ανάγκη έγκαιρης διάγνωσης και πρόληψης, επισημαίνοντας ότι οι περισσότερες κρίσεις διεθνώς προκύπτουν από την αδυναμία έγκαιρης ανίχνευσης των κινδύνων.
Σε αυτό το πλαίσιο, υπογράμμισε τον ρόλο της νέας Γενικής Γραμματείας Κρίσιμων Οντοτήτων, η οποία αποσκοπεί στην υπέρβαση των γραφειοκρατικών αγκυλώσεων και στον συντονισμό δημόσιων και ιδιωτικών φορέων που διαχειρίζονται κρίσιμα αγαθά, όπως η ενέργεια και η ύδρευση.
Παράλληλα, διαβεβαίωσε ότι η ενίσχυση των μέτρων ασφαλείας δεν θέτει σε κίνδυνο τις ατομικές ελευθερίες, καθώς οι δημοκρατικοί θεσμοί και οι ανεξάρτητες αρχές παρέχουν τις αναγκαίες δικλίδες προστασίας.
Από την πλευρά του, ο κ. Παπαστεργίου ανέλυσε τον μηχανισμό των συνδυαστικών απειλών, περιγράφοντας το σενάριο όπου μια τεχνική βλάβη ή μια κυβερνοεπίθεση σε δίκτυο κοινής ωφέλειας συνοδεύεται από διασπορά ψευδών ειδήσεων, με στόχο να προκληθεί κοινωνικός πανικός και απώλεια εμπιστοσύνης προς το κράτος.
Αναφερόμενος σε πρόσφατη δειγματοληπτική έρευνα της Εθνικής Αρχής Κυβερνοασφάλειας, σημείωσε ότι εντοπίστηκαν σημαντικά κενά και απερισκεψία στον τρόπο με τον οποίο ορισμένες υποδομές, κυρίως μικρότερες ιδιωτικές μονάδες στον τομέα της ενέργειας, διαχειρίζονται την ψηφιακή τους ασφάλεια.
Για την αντιμετώπιση αυτών των φαινομένων, ο υπουργός Ψηφιακής Διακυβέρνησης υπογράμμισε τη σημασία της ευρωπαϊκής οδηγίας NIS2, η οποία θεσπίζει αυστηρούς κανόνες και κυρώσεις για όσους παραλείπουν να αναφέρουν εγκαίρως περιστατικά παραβίασης.
Επισήμανε επίσης ότι πέρα από τις τεχνολογικές επενδύσεις, όπως ο υπερυπολογιστής «Δαίδαλος» και τα ασφαλή δίκτυα επικοινωνιών, ο πιο κρίσιμος αλλά και ευάλωτος κρίκος παραμένει ο ανθρώπινος παράγοντας, καθιστώντας επιτακτική τη συνεχή εκπαίδευση του προσωπικού απέναντι σε καθημερινές ψηφιακές απειλές.
Κλείνοντας, ο κ. Παπαστεργίου στάθηκε στην ανάγκη θωράκισης απέναντι στον πόλεμο της παραπληροφόρησης στα μέσα κοινωνικής δικτύωσης, αναφέροντας ότι βρίσκονται σε εξέλιξη διυπουργικές πρωτοβουλίες για τον περιορισμό οργανωμένων δικτύων κακόβουλης επιρροής, ενώ άνοιξε και τη συζήτηση για τα όρια της ανωνυμίας στον ψηφιακό χώρο.
Πηγή